Renfe y Adif respiran tras la detención del presunto autor del ciberataque que afectó a sus sistemas
La Guardia Civil ha identificado al responsable del ataque que afectó a Renfe y Adif en septiembre, donde pudieron quedar expuestos datos personales, contraseñas y documentos identificativos de usuarios.
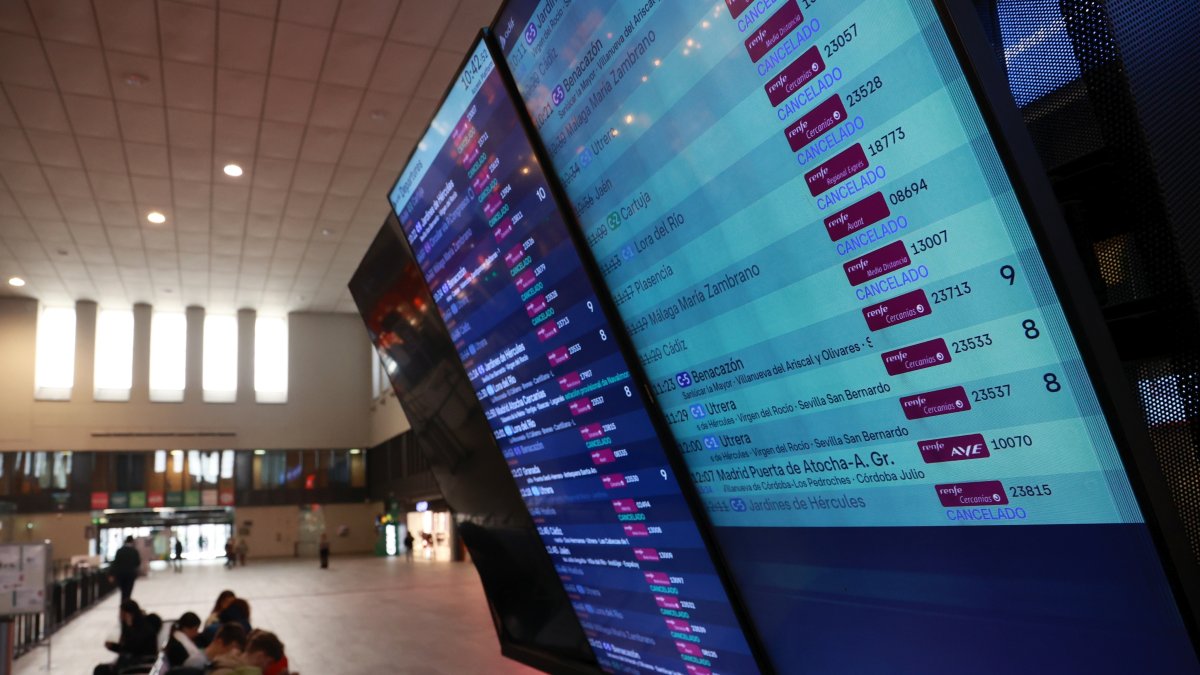
Imagen del vestíbulo de la estación de Santa Justa de Sevilla durante la huelga en los trenes convocada para los días 9, 10 y 11 de febrero

Renfe ha informado a sus clientes a través de un comunicado que la Guardia Civil detuvo el mes pasado al presunto autor del ciberataque que afectó a sus sistemas y los de Adif. El ataque se produjo el pasado 24 de septiembre cuando un ciberdelincuente accedió sin autorización a determinadas plataformas corporativas. Rápidamente los equipos informáticos de la compañía detectaron la actividad del intruso a través de los mecanismos de monitorización internos.
En cuanto se detectó la actividad del intruso, la compañía extrajo la información relevante de aquellos sistemas que se habían visto afectados por el ataque y los puso a disposición del Centro Nacional de Inteligencia (CNI) y de la Guardia Civil. La rápida actuación por parte de Renfe ha evitado que el autor de los hechos pudiera difundir a terceros la información extraída y hacer uso de ella. Además, ha facilitado a las autoridades su identificación.
Los datos a los que accedió el ciberatacante podrían ser potencialmente comprometidos. De toda la información que se guardaba en los sistemas afectados, se podrían encontrar números de DNI u otros documentos identificativos, contraseñas, y otros datos que pueden comprometer la privacidad de los usuarios de la compañía.
A pesar de la sensibilidad de la información a la que accedió el ciberdelincuente, Renfe ha querido subrayar que, gracias a la actuación de la Guardia Civil, no se tiene constancia de que los datos se hayan utilizado de forma fraudulenta o hayan sido compartidos con terceros. Aún así, en su comunicado, la compañía advierte a sus clientes que extremen la precaución ante cualquier comunicación inesperada, puesto que aunque la noticia de hoy la califican de “novedad relevante y tranquilizadora”, no pueden descartar que terceros intenten realizar campañas de `phishing´ o suplantación de identidad.
Castilla-La Mancha
La jueza que investiga el accidente de Urda obliga a Adif a detallar todos los daños de la vía antes de su reconstrucción
Patricia Rodríguez Corchado